
Questão FC109063
Ao redigir um ofício destinado a uma provedora de Internet, um delegado colocou as seguintes informações a respeito de uma possível captura de dados não autorizada pelo usuário de
Segurança da Informação
CEBRASPE (CESPE) · 2020
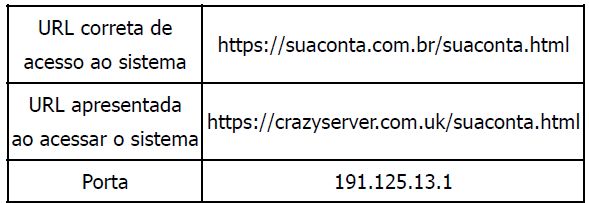
O usuário digitava a URL correta de acesso ao sistema no browser, e a página da Web apresentada solicitava o preenchimento dos dados e a inserção de senha do usuário para acesso ao sistema. A respeito da situação hipotética apresentada e dos aspectos técnicos e legais a ela relacionados, julgue o item a seguir.
O browser do computador da vítima provavelmente estava infectado por software malicioso que realizava um envenenamento de cache.
- Errado
- Certo
Mostrar resposta e comentário
Gabarito
Errado
Comentário do professor
Comentário: A afirmação de que o browser da vítima estava infectado por um software malicioso realizando envenenamento de cache é incorreta por várias razões.
Primeiramente, o envenenamento de cache é um ataque que afeta principalmente servidores de DNS, não diretamente o navegador do usuário. Esse tipo de ataque, também conhecido como pharming, ocorre quando o atacante manipula os registros DNS para redirecionar requisições para sites fraudulentos, normalmente de maneira oculta.
No caso apresentado, o usuário está acessando a URL correta, o que indica que os registros DNS não foram alterados, ou seja, não houve comprometimento nesse nível. Além disso, o que agrava a situação é que a URL apresentada ao usuário ('https://crazyserver.com.uk/suaconta.html') não se assemelha à URL legítima ('https://suaconta.com.br/suaconta.html') de forma a enganar, o que é uma característica comum nos casos de envenenamento de cache.
Se houvesse um ataque real de pharming, a URL falsa seria projetada para parecer legítima, muitas vezes através de sutis modificações que induzem erro ao usuário. Portanto, a suposição de que o browser estava infectado e operando sob um ataque de cache é uma interpretação errônea da situação.

Conteúdo do catálogo FC Concursos · Atualizado em