
Questão FC109065
Ao redigir um ofício destinado a uma provedora de Internet, um delegado colocou as seguintes informações a respeito de uma possível captura de dados não autorizada pelo usuário de
Segurança da Informação
CEBRASPE (CESPE) · 2020
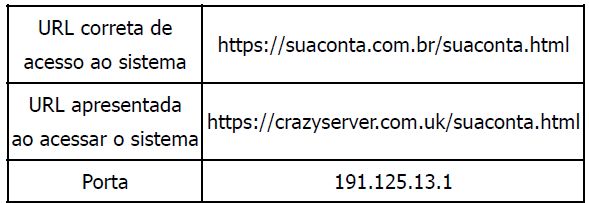
O usuário digitava a URL correta de acesso ao sistema no browser, e a página da Web apresentada solicitava o preenchimento dos dados e a inserção de senha do usuário para acesso ao sistema. A respeito da situação hipotética apresentada e dos aspectos técnicos e legais a ela relacionados, julgue o item a seguir.
Nesse caso, utilizava-se a estratégia de phishing para obter dados dos usuários.
Mostrar resposta e comentário
Gabarito
Certo
Comentário do professor
Comentário: A questão apresentada refere-se a um ataque conhecido como phishing, que é um método fraudulento utilizado na captura de informações sensíveis de usuários. Neste cenário, observamos que o usuário está acessando uma URL que deveria ser legítima, mas acaba por ser redirecionado a uma página que se disfarça como a original. A prática do phishing envolve um truque: o golpista cria uma imitação da página verdadeira, uma técnica que faz uso da confusão entre endereços similares.
Quando o usuário insere seus dados pessoais e a senha no site falso, essas informações são capturadas pelo criminoso, que pode então acessar a conta da vítima como se fosse ela.
Portanto, o item está correto ao afirmar que houve o uso de phishing, pois a página falsa que solicita dados notavelmente se assemelha a uma página legítima, evidenciando assim uma tentativa de roubo de informações. Além disso, o uso de engenharia social para induzir a vítima a fornecer suas credenciais é uma característica essencial dessa prática; o golpista utiliza métodos psicologicamente manipulativos que convencem as pessoas a agirem contra seus próprios interesses. Logo, esta é uma ilustração clara e típica do phishing, tornando a afirmação da questão CERTA.
Conteúdo do catálogo FC Concursos · Atualizado em